← Retour aux guides
Conformité
30 septembre 2026
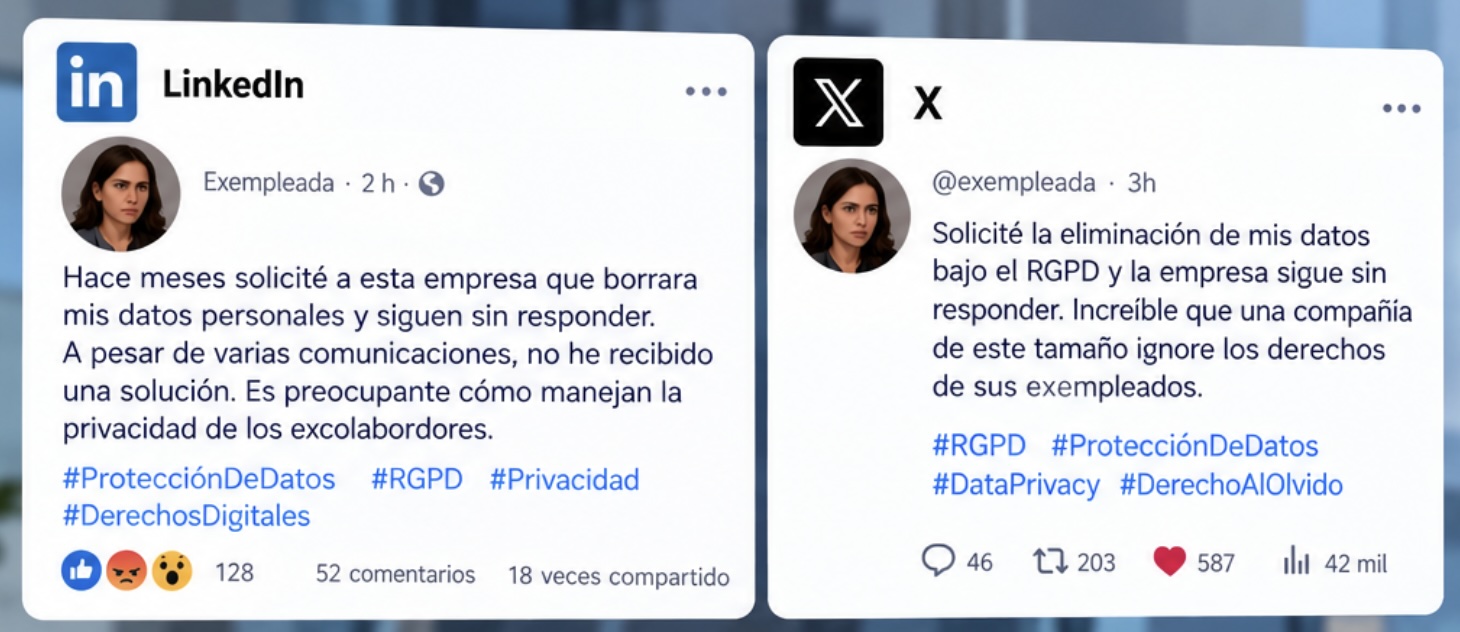
Publications sur LinkedIn et X d'une ancienne employée qui exige la suppression de ses données personnelles en vertu de la RGPD

Un ancien employé exige la suppression de ses données (et le fait savoir sur les réseaux sociaux) : que doit faire le service informatique de votre filiale au Mexique ?

Une ancienne employée demande la suppression de ses données en invoquant la loi « RGPD » et publie sa demande sur les réseaux sociaux. Que doit préparer le service informatique de votre filiale au Mexique avant que cela ne se produise ?

Un lundi, une ancienne employée exige que vous supprimiez ses données… et elle le publie

Un scénario hypothétique, mais très réaliste, pour une filiale mexicaine d'un groupe européen ayant des clients aux États-Unis.

Une ancienne employée de votre filiale envoie un e-mail au service des ressources humaines : elle demande que toutes ses données personnelles soient supprimées et invoque l'article RGPD, car son contrat avait été signé par la maison mère. Avant même que le service des ressources humaines n'ait pu répondre, elle publie sur LinkedIn et sur X que l'entreprise « ignore sa demande », en joignant des captures d'écran.

Les RH transmettent la question au service informatique : « Où se trouvent vos données ? ». Et c'est là que le problème commence. Ce n'est pas un problème juridique. C'est un problème informatique.

Ce que le service informatique découvre dès le premier jour

  • Au moins trois copies : le serveur local de RH, la sauvegarde dans le cloud et les e-mails de deux responsables qui ont conservé votre dossier dans leur boîte de réception.
  • Personne ne sait qui a consulté quelle copie. En l'absence de journaux d'accès, il est impossible de prouver quoi que ce soit à la maison mère ou à une autorité compétente.
  • Personne ne sait combien de temps il faut conserver chaque document. Certains doivent être conservés en vertu d'une obligation légale (fiches de paie, sécurité sociale), d'autres non.

Deux lois, deux horloges

La demande s'inscrit dans deux cadres à la fois, chacun ayant son propre délai :

  • LFPDPPP (Mexique) : en vertu de la loi en vigueur à compter du 21 mars 2025, vous disposez de 20 jours ouvrables pour répondre à une demande ARCO et de 15 jours ouvrables supplémentaires pour y donner suite, le cas échéant. La supervision n'incombe plus à l'INAI, mais au Secrétariat à la lutte contre la corruption et à la bonne gouvernance. La loi impose également de fixer des délais de conservation et de verrouiller les données avant de les supprimer.
  • RGPD (Union européenne) : la règle générale prévoit un délai de réponse d’ mes s (article 12), qui peut être prolongé dans les cas complexes. Les amendes peuvent atteindre 4 % du chiffre d’affaires annuel global du groupe ou 20 millions d’euros, le montant le plus élevé étant retenu. L’ RGPD pplique-t-elle à votre filiale ? Cela dépend de son cas particulier (article 3) : il est conseillé de vérifier auprès de la société mère et d’un avocat.

Attention : « tout supprimer » n’est presque jamais possible ni approprié. La loi « RGPD » prévoit elle-même des exceptions lorsqu’il existe une obligation légale de conservation ou qu’il faut se défendre contre une action en justice. C’est pourquoi la bonne réponse n’est pas de « supprimer » aveuglément, mais de savoir ce qu’il faut supprimer, ce qu’il faut bloquer et pourquoi.

Et les États-Unis ?

Si votre filiale a des clients ou des employés aux États-Unis, des lois étatiques en matière de protection de la vie privée peuvent également s'appliquer, en fonction du lieu de résidence des personnes concernées et de la taille de l'entreprise. Et si votre société mère est cotée en bourse aux États-Unis, les auditeurs vous demanderont également des preuves de l'existence de contrôles informatiques. Nous abordons ce sujet dans la rubrique « SOX et contrôles informatiques pour votre filiale ».

Ce que votre service informatique devrait avoir préparé avant que cette demande n'arrive

  1. Un inventaire des emplacements où se trouvent toutes les données à caractère personnel : serveurs, cloud, messagerie, ordinateurs portables, téléphones portables d'entreprise et systèmes tiers.
  2. Contrôle des accès et journaux d'activité dans les systèmes contenant des données à caractère personnel, afin de savoir qui a consulté ou téléchargé quoi.
  3. Une politique de conservation par type de document, avec la base juridique de chaque délai.
  4. Une procédure documentée pour les demandes d’ ARCO s et de suppression : qui reçoit, qui recherche, qui décide, qui exécute et qui répond, avec indication des dates.
  5. Des sauvegardes pouvant être nettoyées : si une copie ne peut être localisée ou supprimée, vous ne pouvez pas respecter vos obligations.
  6. Une règle de communication en cas de crise : personne ne doit répondre sur les réseaux sociaux sans s'être concerté au préalable avec le service juridique et le siège.

Guide rapide pour votre succursale

  • Pouvez-vous retrouver toutes les informations concernant une personne en moins de 48 heures ?
  • Sais-tu quelles copies existent en dehors des systèmes officiels (e-mails, tableurs, téléphones portables) ?
  • Savez-vous ce qui doit être conservé en vertu de la loi et pendant combien de temps ?
  • Votre procédure respecte-t-elle les délais en vigueur au Mexique et ceux de la maison mère ?
  • Est-ce que quelqu'un sait qui prendra la parole si ça se retrouve sur les réseaux sociaux ?

Si vous avez répondu « non » à au moins deux questions, c'est par là qu'il faut commencer.

Par où commencer ?

La plupart des filiales n’ont pas besoin de refondre leur infrastructure : elles doivent simplement savoir où se trouvent les données et qui y a accès. Un audit informatique permet de le mettre en évidence, et nos 15 constatations types dans les filiales vous montrent ce qui ressort généralement. Pour connaître le cadre complet de ces deux lois, consultez LFPDPPP 2025 et GDPR: ce à quoi doit se conformer le service informatique de votre filiale, et pour les différences avec l’Europe, « Différences réglementaires en matière d’informatique : Europe vs Mexique ».

Vous souhaitez savoir combien de temps il vous faudrait aujourd’hui pour retrouver les coordonnées d’une personne ? Écrivez-nous et nous examinerons cela avec vous.

Cet article est donné à titre informatif et ne constitue pas un avis juridique. Vérifiez les délais et le champ d'application de chaque loi auprès de votre service juridique.

Conçu par nos soins. Réalisé par nos soins. Avec l'aide de l'IA.

Avez-vous besoin d'une aide concrète sur ce sujet ?

30 minutes avec l'un de nos directeurs. Pas de présentation commerciale — on va droit au but.

Diagnostic gratuit · 30 minDevis sous 24 h