← Volver a Guías
Cumplimiento
30 Sep 2026
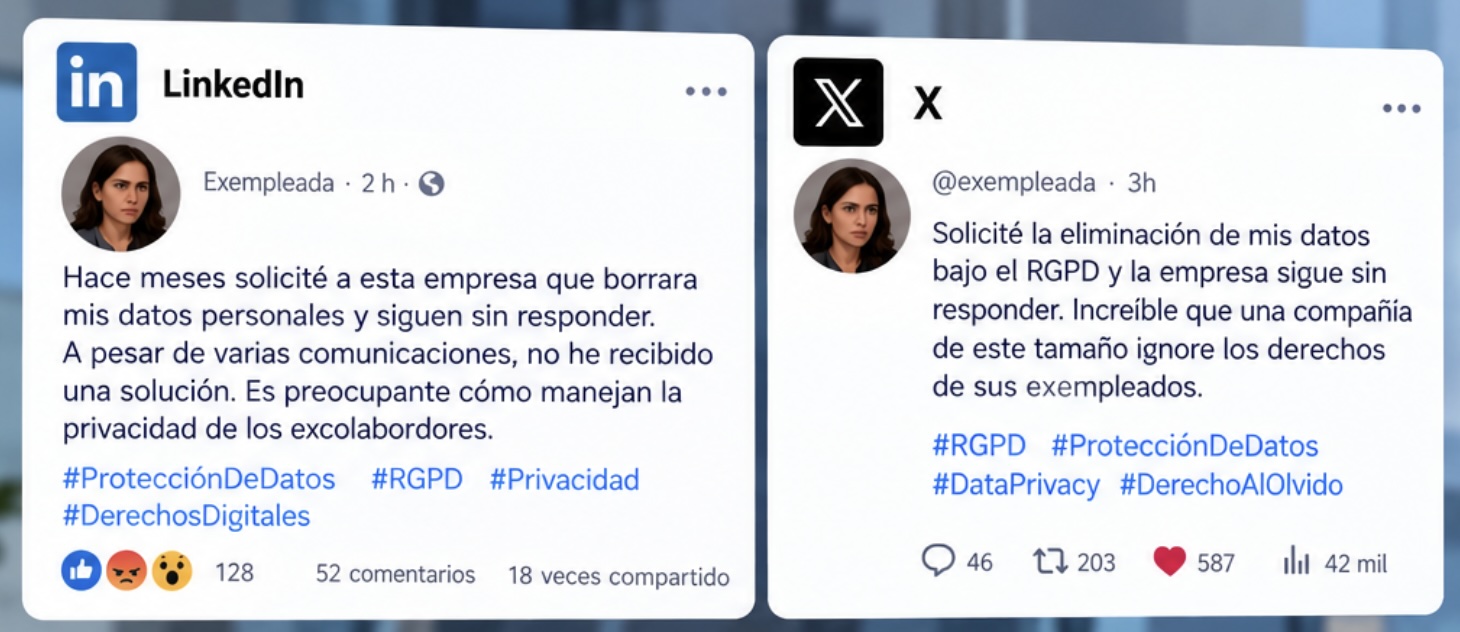
Publicaciones en LinkedIn y X de una exempleada que exige borrar sus datos personales bajo el RGPD

Un exempleado exige borrar sus datos (y lo publica en redes): qué debe hacer la TI de tu filial en México

Una exempleada pide borrar sus datos citando el RGPD y lo publica en redes. Qué debe tener listo la TI de tu filial en México antes de que pase.

Un lunes, una exempleada exige que borres sus datos… y lo publica

Escenario hipotético, pero muy realista para una filial mexicana de un grupo europeo con clientes en Estados Unidos.

Una exempleada de tu filial envía un correo a RH: pide que se eliminen todos sus datos personales y cita el RGPD, porque su contrato lo firmó la matriz. Antes de que RH conteste, publica en LinkedIn y en X que la empresa "ignora su solicitud", con capturas de pantalla.

RH le pasa el tema a TI: "¿dónde están sus datos?". Y ahí empieza el problema. No es jurídico. Es de TI.

Lo que TI descubre en el primer día

  • Tres copias, como mínimo: el servidor local de RH, el respaldo en la nube y los correos de dos jefes que guardaron su expediente en el buzón.
  • Nadie sabe quién accedió a cuál copia. Sin bitácoras de acceso, no se puede demostrar nada ante la matriz ni ante una autoridad.
  • Nadie sabe cuánto tiempo hay que conservar cada documento. Algunos deben guardarse por obligación legal (nómina, seguridad social) y otros no.

Dos leyes, dos relojes

La solicitud corre bajo dos marcos a la vez, cada uno con su propio plazo:

  • LFPDPPP (México): desde la ley vigente a partir del 21 de marzo de 2025, tienes 20 días hábiles para responder a una solicitud ARCO y 15 días hábiles adicionales para ejecutarla si procede. La supervisión ya no es del INAI, sino de la Secretaría Anticorrupción y Buen Gobierno. La ley también exige establecer plazos de conservación y bloquear los datos antes de suprimirlos.
  • RGPD (Unión Europea): la regla general es responder en un mes (artículo 12), ampliable en casos complejos. Las multas pueden llegar al 4% de la facturación global anual del grupo o 20 millones de euros, lo que sea mayor. Si el RGPD aplica a tu filial depende de su caso concreto (artículo 3): conviene confirmarlo con la matriz y con un abogado.

Ojo: "borrar todo" casi nunca es posible ni correcto. El propio RGPD prevé excepciones cuando existe una obligación legal de conservar o hay que defender un reclamo legal. Por eso la respuesta correcta no es "eliminar" a ciegas, sino saber qué se borra, qué se bloquea y por qué.

¿Y Estados Unidos?

Si la filial tiene clientes o empleados en Estados Unidos, pueden aplicar además leyes estatales de privacidad, según dónde residan las personas y el tamaño del negocio. Y si tu matriz cotiza en bolsa allá, los auditores también te pedirán evidencia de controles de TI. Lo cubrimos en SOX y controles de TI para tu filial.

Qué debería tener listo tu TI antes de que llegue esa solicitud

  1. Un inventario de dónde vive cada dato personal: servidores, nube, correo, laptops, celulares corporativos y sistemas de terceros.
  2. Control de accesos y bitácoras en los sistemas con datos de personas, para saber quién vio o descargó qué.
  3. Una política de retención por tipo de documento, con la base legal de cada plazo.
  4. Un procedimiento documentado para solicitudes ARCO y de supresión: quién recibe, quién busca, quién decide, quién ejecuta y quién responde, con fechas.
  5. Respaldos que se puedan depurar: si una copia no se puede localizar o borrar, no puedes cumplir.
  6. Una regla de comunicación en crisis: nadie responde en redes sin coordinar con legal y con la matriz.

Lista rápida para tu filial

  • ¿Puedes localizar todos los datos de una persona en menos de 48 horas?
  • ¿Sabes qué copias existen fuera de los sistemas oficiales (correos, hojas de cálculo, celulares)?
  • ¿Tienes definido qué se conserva por ley y por cuánto tiempo?
  • ¿Tu procedimiento cumple los plazos mexicanos y el de la matriz?
  • ¿Alguien sabe quién habla en público si esto llega a redes?

Si contestaste "no" a dos o más, ese es tu punto de partida.

Por dónde empezar

La mayoría de las filiales no necesitan reconstruir su infraestructura: necesitan saber dónde están los datos y quién los toca. Una auditoría informática lo documenta, y nuestros 15 hallazgos típicos en filiales te muestran qué suele salir. Para el marco completo de ambas leyes, revisa LFPDPPP 2025 y GDPR: qué debe cumplir la TI de tu filial, y para las diferencias con Europa, Diferencias regulatorias TI: Europa vs México.

¿Quieres saber cuánto tardarías hoy en localizar los datos de una persona? Escríbenos y lo revisamos contigo.

Este artículo es informativo y no constituye asesoría legal. Confirma los plazos y la aplicabilidad de cada ley con tu área jurídica.

Imaginado por nosotros. Realizado por nosotros. Asistido por IA.

¿Necesita ayuda concreta sobre este tema?

30 minutos con uno de nuestros directores. Sin presentación comercial — directo al grano.

Diagnóstico gratuito · 30 minCotización en 24h